
einfach erklärt
WAS BEDEUTET EIGENTLICH ...
...KRITIS?
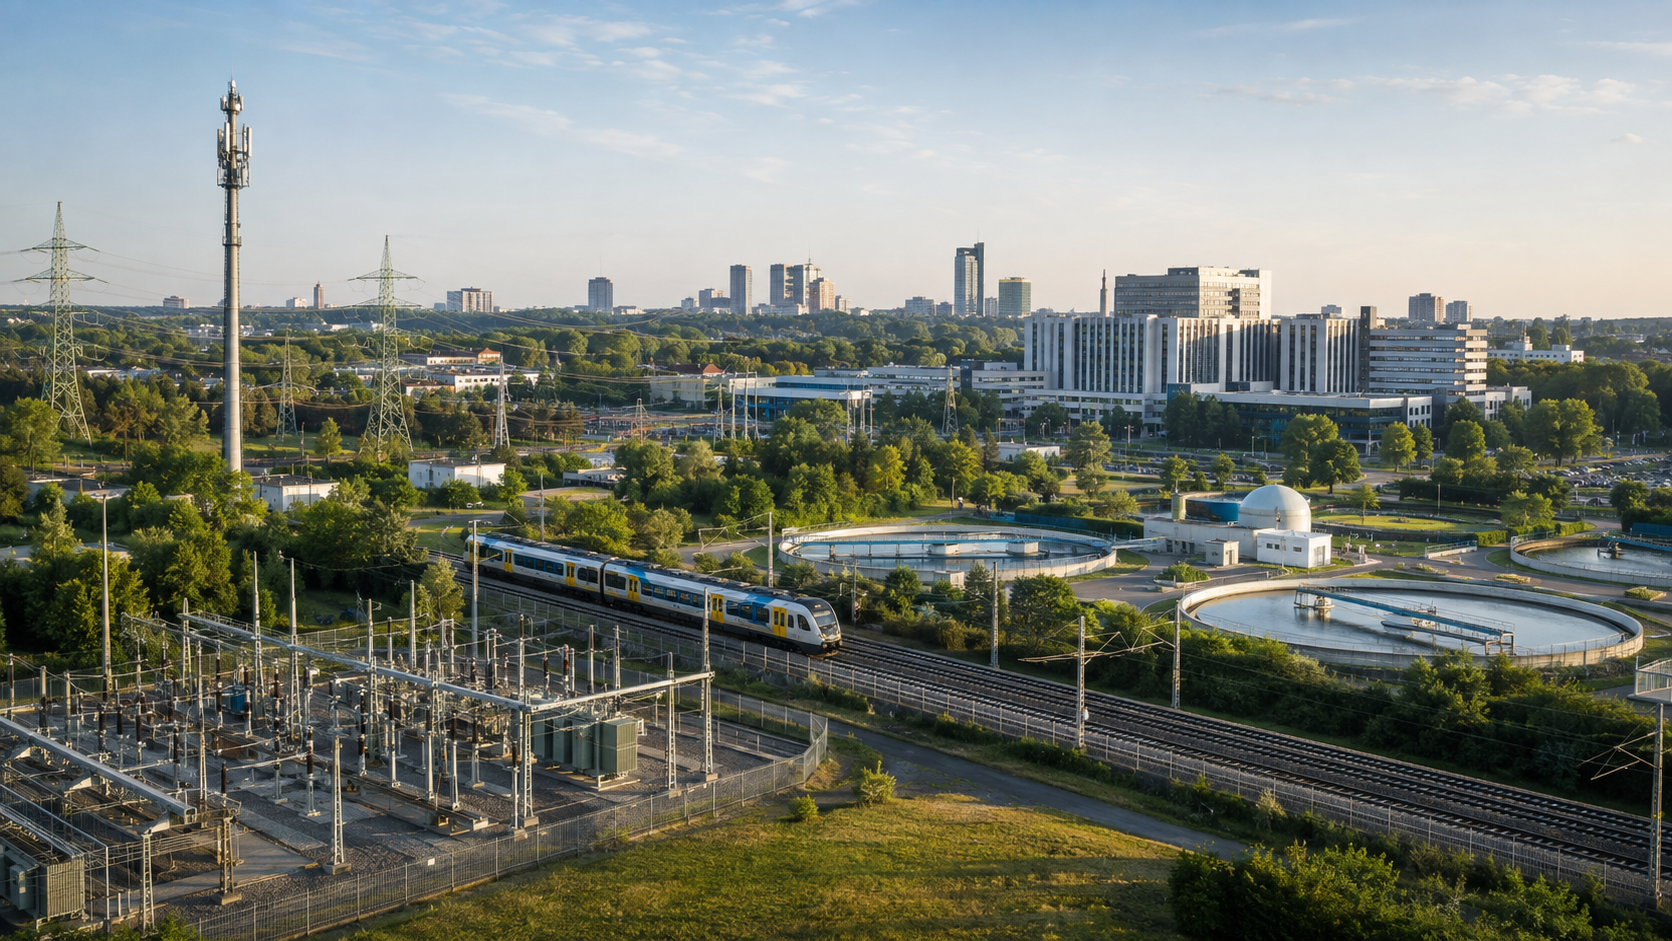
KRITIS steht für „Kritische Infrastrukturen“. Gemeint sind Einrichtungen und Anlagen, die für das Funktionieren des Gemeinwesens von besonderer Bedeutung sind. Fallen sie aus oder werden sie erheblich beeinträchtigt, können die Versorgung der Bevölkerung, die öffentliche Sicherheit oder wichtige gesellschaftliche und wirtschaftliche Abläufe gefährdet sein.
Typische Beispiele sind Stromnetze, Wasserwerke, Krankenhäuser, Rechenzentren, Telekommunikationsnetze oder Anlagen des Personen- und Güterverkehrs. Allerdings ist nicht automatisch jedes Unternehmen aus diesen Bereichen ein KRITIS-Betreiber. Entscheidend ist, ob eine konkrete Anlage eine kritische Dienstleistung erbringt und dabei die gesetzlich festgelegten Voraussetzungen erfüllt.
Das seit dem 17. März 2026 geltende KRITIS-Dachgesetz definiert eine kritische Anlage als Anlage, die für die Erbringung einer kritischen Dienstleistung erheblich ist. Als Anlage können dabei nicht nur Betriebsstätten und Maschinen gelten, sondern auch Software und IT-Dienste.
Welche Bereiche gehören zu KRITIS?
Das KRITIS-Dachgesetz nennt zehn Sektoren:
- Energie
- Transport und Verkehr
- Finanzwesen
- Leistungen der Sozialversicherung und Grundsicherung für Arbeitsuchende
- Gesundheitswesen
- Wasser
- Ernährung
- Informationstechnik und Telekommunikation
- Weltraum
- Siedlungsabfallentsorgung
Innerhalb dieser Sektoren werden bestimmte kritische Dienstleistungen betrachtet. Dazu gehören beispielsweise die Strom- und Gasversorgung, die Versorgung mit Trinkwasser, die stationäre medizinische Behandlung, der Zahlungsverkehr, die Lebensmittelversorgung sowie die Sprach- und Datenübertragung.
Die Sektoren sind stark voneinander abhängig. Ein länger andauernder Stromausfall kann beispielsweise Telekommunikationsnetze, Wasserpumpen, Krankenhäuser, Verkehrssysteme und den Zahlungsverkehr beeinträchtigen. Solche Kettenreaktionen werden als Kaskadeneffekte bezeichnet und sind ein wesentlicher Grund für die besonderen Schutzanforderungen.
Wann gilt eine Anlage als kritisch?
Ob eine Anlage als KRITIS eingestuft wird, hängt nicht allein von der Größe des gesamten Unternehmens oder seiner Mitarbeiterzahl ab. Maßgeblich sind die Art der Anlage, die erbrachte Dienstleistung und ihr Beitrag zur Versorgung der Allgemeinheit.
Dafür gelten anlagenspezifische Schwellenwerte. Je nach Bereich können beispielsweise die erzeugte Energiemenge, die Zahl versorgter Personen, die Menge aufbereiteten Wassers, medizinische Fallzahlen oder technische Kapazitäten entscheidend sein. Wird der für die Anlagenkategorie geltende Schwellenwert erreicht oder überschritten, können die gesetzlichen KRITIS-Pflichten greifen.
Das KRITIS-Dachgesetz sieht für die künftige Festlegung grundsätzlich einen Regelwert von 500.000 zu versorgenden Einwohnern vor. Abhängig von Sektor, Dienstleistung und Anlagenart können jedoch abweichende Kriterien gelten. Zudem können Anlagen im Einzelfall als kritisch festgestellt werden, wenn ihre Bedeutung nicht angemessen durch einen allgemeinen Schwellenwert erfasst wird.
Während des gesetzlichen Übergangs gelten die konkreten Anlagenkategorien und Schwellenwerte der BSI-Kritisverordnung weiter, bis die neue Rechtsverordnung nach dem KRITIS-Dachgesetz in Kraft tritt. Betreiber müssen ihre Einordnung daher anhand des jeweils aktuellen Rechtsstands und für jede relevante Anlage einzeln prüfen.
Welche Gefahren bedrohen Kritische Infrastrukturen?
Der Schutz von KRITIS beschränkt sich nicht auf Cyberangriffe. Kritische Dienstleistungen können durch ganz unterschiedliche Ereignisse beeinträchtigt werden:
- Cyberangriffe und Ransomware
- Sabotage oder Spionage
- Strom- und Kommunikationsausfälle
- Brände, Hochwasser und extreme Wetterereignisse
- technische Defekte oder Fehlkonfigurationen
- Störungen wichtiger Lieferketten
- Personalausfälle
- unbefugten Zutritt zu Anlagen
- Abhängigkeiten von einzelnen Dienstleistern oder Komponenten
Entsprechend müssen KRITIS-Betreiber sowohl die Cybersicherheit als auch den physischen Schutz ihrer Anlagen berücksichtigen. Ein gut gesichertes IT-System hilft beispielsweise nur begrenzt, wenn die Stromversorgung, Kühlung oder Notfallkommunikation ausfällt. Umgekehrt reicht ein stabiler Objektschutz nicht aus, wenn Angreifer über ungeschützte Fernwartungszugänge auf Steuerungssysteme zugreifen können.
Welche Pflichten haben KRITIS-Betreiber?
Betreiber kritischer Anlagen gelten nach dem BSI-Gesetz automatisch als „besonders wichtige Einrichtungen“. Für ihre maßgeblichen IT-Systeme müssen sie geeignete, wirksame und verhältnismäßige Sicherheitsmaßnahmen umsetzen. Dazu gehören unter anderem:
- Risikoanalysen und Informationssicherheitskonzepte
- Behandlung und Bewältigung von Sicherheitsvorfällen
- Backup-, Wiederherstellungs- und Krisenmanagement
- Schutz der Lieferkette
- Schwachstellen- und Patchmanagement
- Zugriffskontrollen und sichere Authentifizierung
- Schulungen und grundlegende Sicherheitsverfahren
- Verschlüsselung und abgesicherte Kommunikation
- Systeme zur Angriffserkennung
- regelmäßige Audits, Prüfungen oder Zertifizierungen
Das BSI-Gesetz verlangt von Betreibern kritischer Anlagen ein höheres Schutzniveau als von anderen besonders wichtigen Einrichtungen, soweit der Aufwand nicht außer Verhältnis zu den möglichen Folgen eines Ausfalls steht. Die Umsetzung ist regelmäßig gegenüber dem BSI nachzuweisen.
Erhebliche IT-Sicherheitsvorfälle unterliegen einem gestuften Meldeverfahren. Eine frühe Erstmeldung muss grundsätzlich unverzüglich, spätestens jedoch innerhalb von 24 Stunden nach Kenntniserlangung erfolgen. Weitere Meldungen und ein Abschlussbericht können folgen.
Physische Resilienz durch das KRITIS-Dachgesetz
Das KRITIS-Dachgesetz ergänzt die Cybersicherheitsvorgaben um Anforderungen an die physische Widerstandsfähigkeit. Betreiber sollen Vorfälle möglichst verhindern, Anlagen angemessen schützen, auf Störungen reagieren und kritische Dienstleistungen zügig wiederherstellen können.
Mögliche Maßnahmen sind beispielsweise:
- baulicher und technischer Objektschutz
- Zutritts- und Zugangskontrollen
- Überwachung und Detektion
- Notstromversorgung
- Alarm- und Krisenabläufe
- alternative Lieferketten
- personelle Sicherheitsmaßnahmen
- regelmäßige Schulungen und Übungen
Diese Maßnahmen müssen auf einer Risikoanalyse beruhen und in einem Resilienzplan dokumentiert werden.
Das Gesetz sieht außerdem Registrierungs- und Meldepflichten vor. Physische Vorfälle sind grundsätzlich unverzüglich, spätestens innerhalb von 24 Stunden nach Kenntnis zu melden. Die konkreten Pflichten werden für Betreiber nach den gesetzlichen Übergangs- und Registrierungsfristen wirksam. Quelle: KRITIS-Dachgesetz, § 18
KRITIS und NIS2: Wo liegt der Unterschied?
KRITIS und NIS2 werden häufig gleichgesetzt, bezeichnen jedoch nicht dasselbe.
KRITIS konzentriert sich auf konkrete Anlagen, die für die Versorgung der Allgemeinheit besonders bedeutend sind. Die NIS2-Regulierung erfasst dagegen einen deutlich größeren Kreis von Unternehmen und Organisationen aus festgelegten Branchen. Dabei spielen neben der Tätigkeit häufig auch Mitarbeiterzahl, Umsatz und Bilanzsumme eine Rolle.
Jeder Betreiber einer kritischen Anlage gilt nach dem deutschen BSI-Gesetz als besonders wichtige Einrichtung. Umgekehrt ist aber nicht jede besonders wichtige oder wichtige Einrichtung automatisch ein KRITIS-Betreiber. Ein Unternehmen kann daher NIS2-pflichtig sein, ohne eine kritische Anlage zu betreiben.
Die deutschen Registrierungs- und Meldepflichten aus dem NIS2-Umsetzungsgesetz gelten seit dem 6. Dezember 2025. Quelle: BSI-Portal zur NIS2-Registrierung
Was bedeutet KRITIS für KMU und Dienstleister?
Auch Unternehmen, die selbst keine kritische Anlage betreiben, können unmittelbar betroffen sein. KRITIS-Betreiber sind auf Energieversorger, Softwareanbieter, IT-Systemhäuser, Wartungsunternehmen, Logistiker und zahlreiche weitere Zulieferer angewiesen.
Da die gesetzlichen Sicherheitsanforderungen auch die Lieferkette umfassen, geben Betreiber entsprechende Vorgaben häufig vertraglich an ihre Dienstleister weiter. Von einem KMU können dann beispielsweise Nachweise über Sicherheitsmaßnahmen, geregelte Meldewege, Notfallpläne, Zugriffskontrollen oder Wiederherstellungsverfahren verlangt werden.
Unternehmen sollten deshalb klären:
Liefern wir Produkte oder Dienstleistungen für kritische Anlagen?
Besitzen wir Fernwartungs- oder Administratorzugänge?
Wie schnell müssen wir Sicherheitsvorfälle melden?
Können wir unsere Leistung auch in einer Krise aufrechterhalten?
Welche Nachweise erwartet unser Auftraggeber?
Sind unsere Unterauftragnehmer ausreichend abgesichert?
KRITIS-Sicherheit endet somit nicht am Zaun eines Wasserwerks oder an der Tür eines Rechenzentrums. Sie umfasst die gesamte Kette der Systeme, Menschen und Dienstleister, von denen die kritische Dienstleistung abhängt.
Fazit
Kritische Infrastrukturen sichern grundlegende Leistungen, auf die Bevölkerung, Wirtschaft und Staat täglich angewiesen sind. Ihr Schutz ist daher keine reine IT-Aufgabe. Er verbindet Cybersicherheit, Objektschutz, Notfallvorsorge, Lieferkettenmanagement und organisatorische Widerstandsfähigkeit.
Für Betreiber bedeutet das klare gesetzliche Pflichten und eine direkte Verantwortung der Geschäftsleitung. Für KMU außerhalb der formalen KRITIS-Einstufung bleibt das Thema ebenfalls relevant: Wer Teil der Lieferkette ist, kann entscheidend dazu beitragen, dass Strom, Wasser, Kommunikation, Verkehr und medizinische Versorgung auch in Krisen funktionieren.